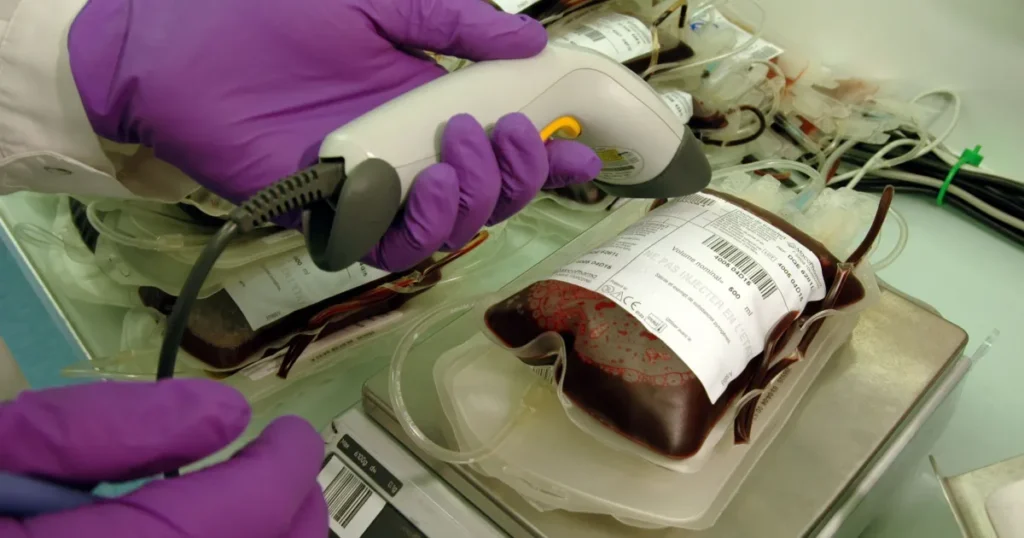
Vários centros regionais de coleta de sangue na França foram alvo de uma ofensiva cibernética registrada na segunda-feira (2), conforme informações divulgadas pelo Ministério da Saúde do país nesta quarta-feira (4). Apesar da invasão digital ter atingido sistemas sensíveis de monitoramento, autoridades confirmaram que os estoques de hemocomponentes armazenados nessas unidades não sofreram nenhum tipo de dano.
O incidente cibernético na rede de saúde francesa acontece em um cenário de vulnerabilidade digital na Europa. Apenas dias antes, estabelecimentos comerciais localizados em oito países do continente enfrentaram problemas graves e foram obrigados a descartar grandes quantidades de alimentos após ações de hackers que interferiram diretamente nos sistemas de refrigeração. O padrão lembra uma ocorrência semelhante registrada contra dezenas de supermercados na França semanas antes.
Impacto nos sistemas de monitoramento e controle
Unidades ligadas ao Estabelecimento Francês de Sangue (EFS) registraram falhas decorrentes da invasão cibernética. O foco principal da ação dos invasores recaiu sobre os mecanismos tecnológicos utilizados para o acompanhamento e a regulação de temperatura das câmaras frigoríficas onde bolsas de sangue e derivados são mantidos.
O Ministério da Saúde da França pontuou que o problema mobilizou equipes técnicas de segurança da informação para conter os estragos iniciais. A prioridade imediata dos órgãos governamentais foi isolar os terminais comprometidos e garantir que a oscilação térmica não comprometesse a integridade dos materiais essenciais para transfusões na rede hospitalar.
Resposta rápida e segurança dos estoques preservada
Apesar da gravidade do vetor de ataque contra infraestruturas críticas de saúde, o governo francês assegurou que a situação foi contornada. Os estoques de sangue do país permaneceram seguros graças à atuação imediata dos protocolos de emergência e dos sistemas de alarme independentes integrados às unidades regionais.
As autoridades sanitárias destacaram que o monitoramento constante impediu perdas materiais significativas. Medidas preventivas foram aplicadas em caráter de urgência para blindar outras centrais de coleta contra novas tentativas de intrusão digital enquanto o setor busca endurecer suas defesas cibernéticas.
Investigação e próximos passos na segurança digital
Equipes especializadas em cibercrime iniciaram investigações aprofundadas para rastrear a origem do ataque, determinar o modus operandi utilizado pelos criminosos virtuais e mapear quais equipamentos específicos foram atingidos durante a janela de vulnerabilidade.
O levantamento técnico também servirá para estabelecer o cronograma e as condições necessárias para o restabelecimento definitivo e seguro de todas as operações digitais do EFS. A preocupação central dos investigadores é entender se o ataque faz parte de uma campanha coordenada maior que utiliza a manipulação de sistemas de frio como ferramenta de coerção.
Continue acompanhando o Canal 1 de Notícias para se manter informado sobre os principais acontecimentos internacionais, análises aprofundadas e os desdobramentos de segurança cibernética ao redor do mundo, sempre com compromisso e rigor jornalístico.
 Primeiro remédio oral de Glp-1 para obesidade obtém aprovação da Anvisa
 Âmbar Energia reinicia implantação do Luz para Todos no Amazonas
 Urbanização em favelas quase triplica e vegetação despenca em 40 anos
 Eleições nos EUA: disputa acirrada no Senado tem diferença mínima de votos